
Hesapları ve rolleri tanıma
Etki alanı, bulut ve uygulama hesaplarını mevcut personel kayıtlarıyla karşılaştırıyoruz. Ortak hesapları, yönetici yetkilerini ve uzun süredir kullanılmayan erişimleri çıkarıyoruz. Birim sorumlusuyla her rolün ihtiyaçlarını konuşuyoruz. Hesap sahibini ve erişim onayını verecek kişiyi belirliyoruz. Otomatik görev hesaplarını personel hesaplarından ayrı kaydediyoruz. Her hesabı yaptığı iş ve sorumlu kişiyle eşleştiriyoruz. Kullanıcı, rol ve uygulama bağlantısını gösteren yetki planıyla sonraki erişim taleplerini değerlendirmeyi kolaylaştırıyoruz.
Politikayı uygulamaya dönüştürme
Parola, doğrulama ve kurtarma seçeneklerini kimlik sisteminizin güncel özellikleriyle birlikte düzenliyoruz. MFA ve yönetici erişimini görev ihtiyacına göre seçiyoruz. Kullanıcıyı uygun gruba alırken eski rol haklarına da bakıyoruz. Değişiklikten etkilenecek uygulamaları ve hesapları önceden listeliyoruz. Pilot personel hesabıyla oturum açıp günlük işlemleri deniyoruz. Kullanıcıya yeni doğrulama adımını açıklayarak geçişi yürütüyoruz. Teknik hesaplarda uygulamanın ihtiyaç duyduğu hakları ilgili sorumlu ile ayrıca kontrol ediyoruz.
Yaşam döngüsü ve gözden geçirme
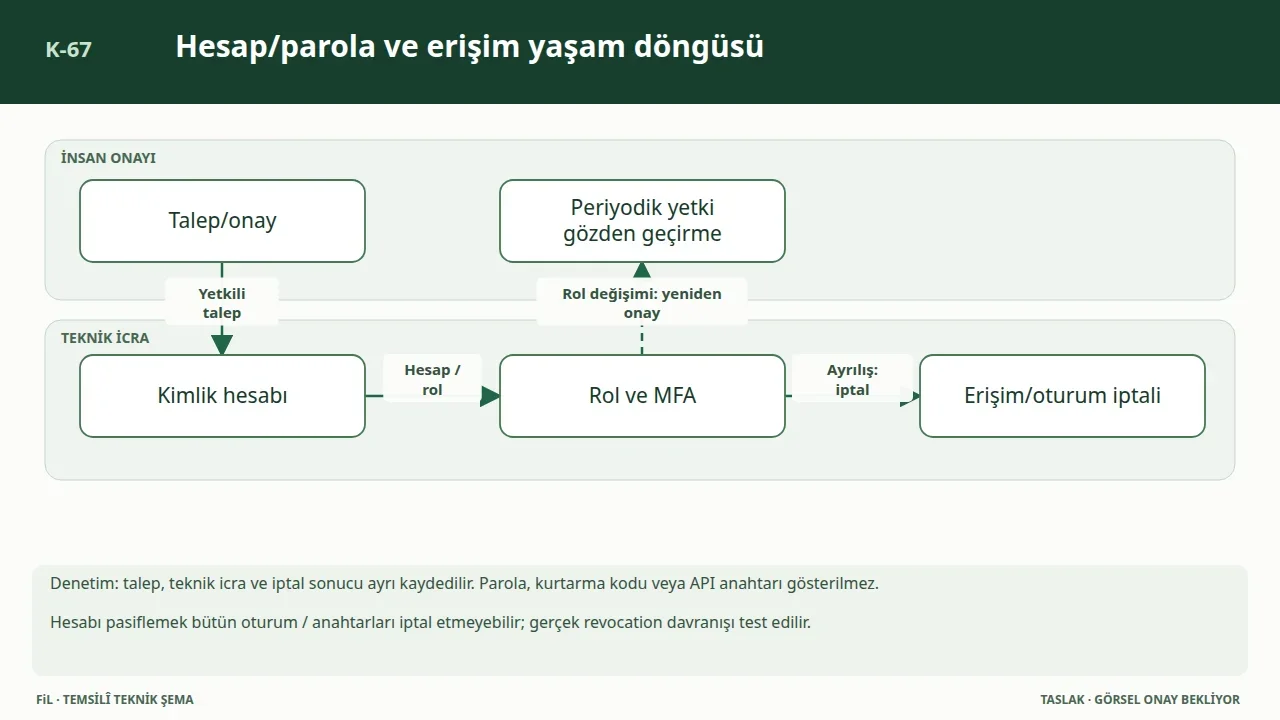
Personel açılışı, görev değişikliği ve işten ayrılma için uygulanacak adımları yazıyoruz. Aktif oturumu, cihaz kaydını ve kurtarma yöntemini kapatma listesine ekliyoruz. Hesap sahiplerini belirli aralıklarla tekrar kontrol ediyoruz. Verdiğimiz veya kaldırdığımız yetkiyi uygun denetim kaydıyla izliyoruz. Yeni uygulama geldiğinde rol matrisini güncelliyoruz. Kurumunuzun hesapları günlük olarak yönetebileceği sorumluluk ve takip düzenini açıklayıp erişim politikasını personel hareketleriyle birlikte sürdürüyoruz.
Hizmete ilişkin teknik şema taslağı
Sık sorulanlar
Ortak hesaplar incelenir mi?
Ortak hesabın amacını ve sorumlusunu inceliyoruz; uygun durumda kişiye veya belirli hizmete bağlı erişim düzenine geçişi planlıyoruz.
Politika bütün uygulamalarda aynı uygulanır mı?
Ortak güvenlik ilkelerini belirliyor; uygulamanın merkezi kimlik desteğine ve özelliklerine göre ilgili ayarları uyarlıyoruz.