
Ağ bölümlerini işlevine göre ayırma
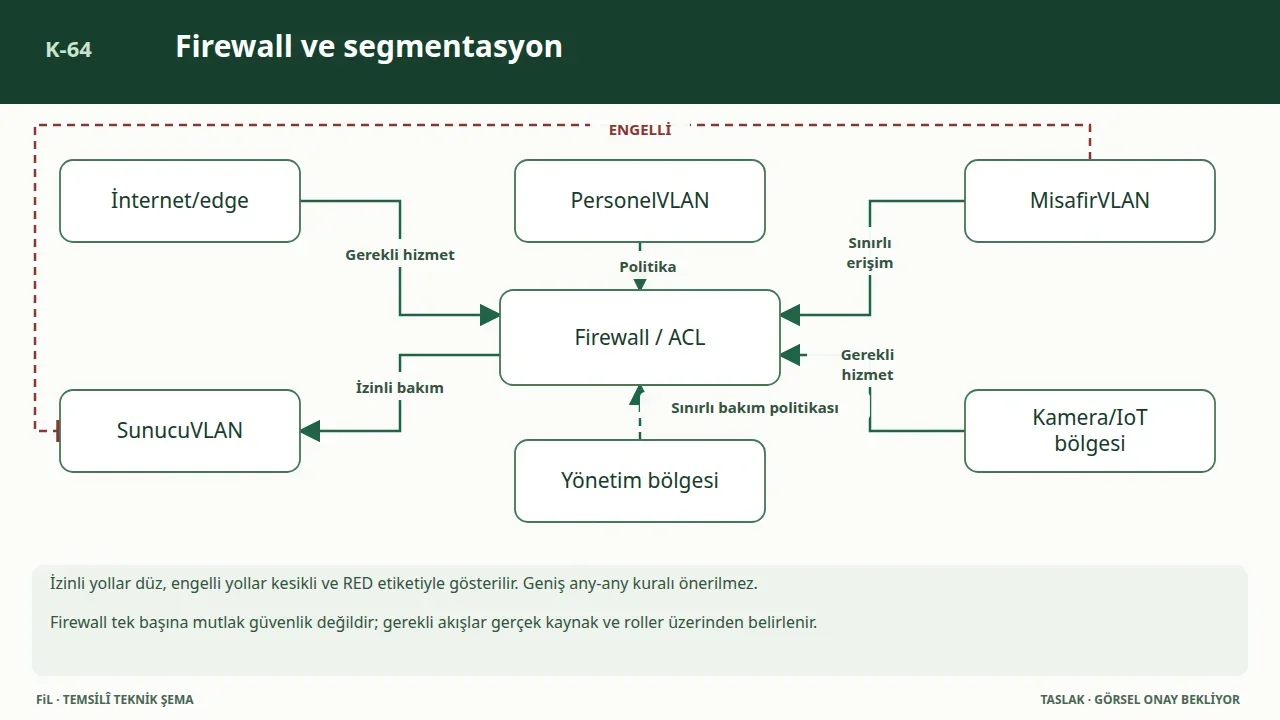
Mevcut IP planını, switch bağlantılarını ve firewall yapısını inceliyoruz. Çalışan, misafir, kamera, yazıcı ve sunucu gruplarının ihtiyaçlarını sizinle çıkarıyoruz. Her grubun erişeceği uygulamayı ve yönetim sorumlusunu kaydediyoruz. Cihaz desteğine göre VLAN planını hazırlıyoruz. Kablosuz ağlarla şube bağlantılarını aynı çizimde gösteriyoruz. Hangi trafiğin hangi cihazdan geçeceğini açıklıyoruz. Adresleme, yönlendirme ve erişim kurallarını ortak bir ağ çiziminde göstererek yönetim ekibine devrediyoruz.
Kuralları kontrollü uygulama
Firewall kurallarını kaynak, hedef, servis ve gerekçesi açık olacak şekilde oluşturuyoruz. Yönetim erişimini yetkili hesap ve ağlarla sınırlandırıyoruz. Mevcut ayarların kaydını alıp değişiklik zamanını sizinle seçiyoruz. Gerekli DNS, dosya paylaşımı ve iş uygulaması bağlantılarını önceden listeliyoruz. Uygun bir pilot grupla başlayıp kuralları kontrollü uyguluyoruz. Loglama ihtiyacını ve kural sırasını gözden geçirerek izin verdiğimiz iletişimin gerçekten amaçladığımız sistemler arasında kaldığını kontrol ediyoruz.
İzin verilen akışı doğrulama
Örnek kullanıcılarla günlük uygulama ve dosya erişimini deniyoruz. Ayrılmasını istediğiniz ağlardan gerekli erişimin kapandığını ayrıca kontrol ediyoruz. İş uygulamasının sorumlusuyla sonuçları karşılaştırıyoruz. Kuralları ve gerekçelerini ağ çizimine ekliyoruz. Yeni bir servis veya cihaz eklendiğinde hangi değişiklik isteğinin açılacağını açıklıyoruz. Sonraki bakımlarda kullanılan ve güncelliğini yitiren kuralları birlikte gözden geçirerek ağ ayrımını kurumunuzun büyümesiyle sürdürebileceği bir erişim düzeni haline getiriyoruz. Kural değişikliklerinin sorumlusunu ayrıca belirliyoruz.
Hizmete ilişkin teknik şema taslağı
Sık sorulanlar
VLAN oluşturmak tek başına yeterli mi?
VLAN ile birlikte ağlar arası yönlendirmeyi ve firewall kurallarını düzenliyoruz; erişim ayrımını gerçek bağlantı denemeleriyle kontrol ediyoruz.
Çalışan uygulamalar etkilenir mi?
Gerekli uygulama bağlantılarını önceden çıkarıyor; pilot ve bakım zamanıyla ilerleyip kullanıcı işlemlerini yeniden deniyoruz.