
Kaynak ve olay kapsamı
Log üreten sunucu, ağ cihazı ve uygulamaları listeliyoruz. Oturum açma, yönetim değişikliği veya servis hatası gibi hangi olayları takip edeceğinizi konuşuyoruz. Kaynakların kayıt gönderim yöntemini ve mevcut araçlarını inceliyoruz. Saat ve zaman dilimini karşılaştırıyoruz. Kişisel bilgi içerebilen alanlara bakıp toplama amacınıza uygun kapsamı seçiyoruz. Teknik kayıtları kimin inceleyeceğini belirliyoruz. Kayıt planında hangi olayı hangi kaynaktan inceleyeceğinizi açıklıyor; ilgili teknik soruyu zaman ve cihaz bilgisiyle eşleştiriyoruz.
Toplama ve bildirim ayarları
Kaynakları desteklenen yöntemle merkezi alana bağlıyoruz. Kayıt yoğunluğunu, depolamayı ve saklama ihtiyacını birlikte hesaplıyoruz. Yönetim ve inceleme yetkilerini ayırıyoruz. Seçtiğiniz olaylar için bildirim veya arama kuralı hazırlıyoruz. Örnek olay üreterek zamanın ve ilgili alanların doğru geldiğini deniyoruz. Kayıt göndermeyen cihazı fark etmek için uygun kontrol ekliyoruz. Toplama sisteminin kendi boş alanını ve çalışma durumunu da takip ederek log akışının sağlığını kontrol altında tutuyoruz.
İnceleme ve işletme düzeni
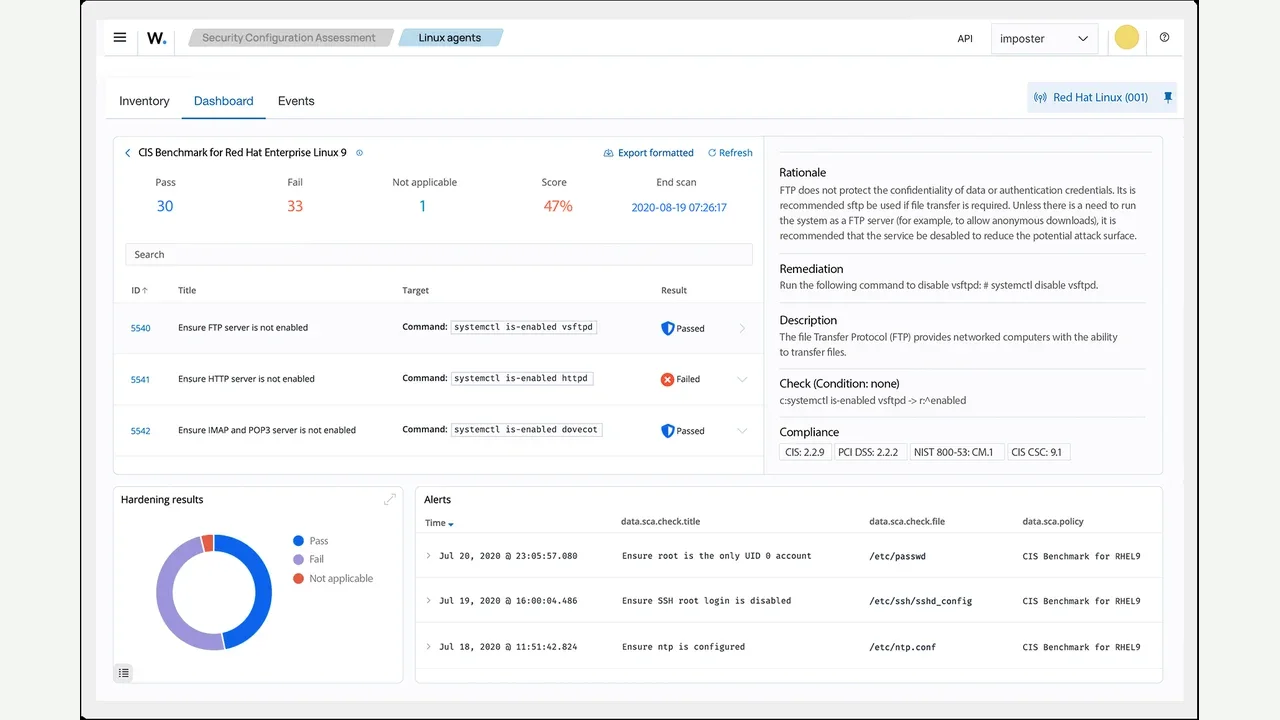
İlgili olayı farklı kaynaklarda aynı zaman çizgisi üzerinden inceliyoruz. Tekrarlayan hata ve gereksiz bildirimleri sorumlu ekiple gözden geçiriyoruz. Kuralları sonuçlara göre iyileştiriyoruz. Olay veya destek kaydıyla bağlantıyı kuruyoruz. Yeni cihaz eklendiğinde hangi veriyi alacağınızı ve yetkiyi nasıl vereceğinizi gösteriyoruz. Raporlama ve inceleme saatlerini anlaşmanızla netleştiriyoruz. Kullanılan ürünün sunduğu özellikler içinde, kurumunuzun günlük olarak yönetebileceği bir log toplama ve takip düzenini işletiyoruz.
Hizmet görseli
Sık sorulanlar
Bu hizmet sürekli izlenen bir SOC anlamına mı gelir?
İzleme saatlerini, kapsamı ve müdahale sorumlusunu ayrıca belirliyoruz; hizmeti kullanılan ürün ve anlaşma koşullarıyla birlikte tanımlıyoruz.
Loglarda kişisel bilgi bulunabilir mi?
Kayıt alanlarını inceliyor; gerekli kişisel bilgiyi toplama amacı, erişim ve saklama koşullarıyla birlikte ele alıyoruz.